Office 1301, Opal tower, Business Bay, Dubai, United Arab Emirates
 + 971 58 515 7428
Office 1301, Opal tower, Business Bay, Dubai, United Arab Emirates
+ 971 58 515 7428
В последние годы появляется все больше государственных инициатив, требующих от компаний Ближнего Востока усиления среды внутреннего контроля, особенно в части финансовой отчётности. Нормативные акты ОАЭ, требующие внедрения внутреннего контроля за финансовой отчётностью (ICFR), включают следующее:
Указанные нормативные акты устанавливают, что руководство компании должно внедрить надежную систему внутреннего контроля, направленную на управление рисками компании, и проверять соблюдение этих требований компанией и ее персоналом, включая проверку финансовой информации, представляемой руководству компании и используемой для составления финансовой отчётности. Аудитор компании должен выразить мнение об эффективности правил внутреннего контроля компании и их соответствии применимой системе внутреннего контроля, определенной Советом директоров, путем выпуска отдельного отчёта, включающего мнение об эффективности правил внутреннего контроля для выявления их недостатков и принятия необходимых мер по их устранению.
Нормативные акты, изданные органами власти ОАЭ, соответствуют устоявшейся международной практике, например Закону Сарбейнса-Оксли США 2002 года и требованиям к ежегодной оценке руководством системы внутреннего контроля за финансовой отчётностью, установленным Разделом 404 данного Закона.
Оценка внутреннего контроля за финансовой отчётностью должна проводиться с использованием признанной методологии. Большинство глобальных компаний применяют Интегрированную систему внутреннего контроля COSO, хотя некоторые используют методологию Control Objectives for Information and related Technology (COBIT 2019) в качестве дополнения к COSO для ИТ-контроля.
Внедрение системы внутреннего контроля — это комплексный и интересный проект, охватывающий все уровни компании, включая акционеров, высшее руководство, все уровни управления и сотрудников.
Существуют формальная и практическая стороны проекта ICFR и его последствий, и каждая компания и ее акционеры решают, какой подход к данному проекту больше соответствует их потребностям.
Формальная сторона проекта направлена на формальное соблюдение законодательства и успешное прохождение любой проверки ICFR со стороны государственных органов или иных заинтересованных сторон. Часто этот подход не предполагает глубокого вовлечения и понимания бизнес-процессов и системы контроля за пределами существенных разделов финансовой отчётности. Компания инвестирует только в задачи по обеспечению соответствия.
Существует и другой взгляд на внедрение ICFR — назовем его практическим подходом с добавленной стоимостью. Он менее рентабелен и достаточно долгосрочен, но, с нашей точки зрения, этот подход, помимо задач по обеспечению соответствия, значительно повышает прозрачность бизнеса, его процессов, выявляет неэффективные области и подходы и в итоге увеличивает акционерную стоимость бизнеса. Далее мы обсудим и сосредоточимся на втором подходе, а темой данной статьи станет раздел планирования внедрения ICFR.
Для наших целей мы будем использовать пример бизнеса, который не имеет опыта в данной области и начинает внедрение ICFR с нуля.
Шаг 1: Связь финансовой отчётности с бизнес-процессами
Первым шагом проекта ICFR является определение областей отчётности, в которых необходимо выявить или внедрить средства внутреннего контроля, и бизнес-процессов, к которым относятся эти разделы отчётности. Здесь также можно использовать два подхода:
Подход «сверху вниз»: в соответствии с этим подходом необходимо определить приоритетность областей отчётности ICFR на основе уровня риска или значимости. Первоначально в рамках проекта должны быть охвачены наиболее значимые и рискованные области отчётности, далее — области с более низким уровнем риска и существенности.
Непрерывный подход: в соответствии с этим подходом средства внутреннего контроля определяются, формулируются и внедряются для каждого раздела отчётности (постатейно) непрерывно. Этот подход не очень эффективен и может потребовать слишком много времени и ресурсов. Поэтому далее мы рассмотрим подход «сверху вниз».
Для выявления существенных и рискованных областей отчётности можно использовать общепринятую методику расчёта существенности, применяемую в аудите. Уровень существенности можно определить как процент от общей выручки и статью отчёта о финансовом положении (например, 0,5% от выручки и 1% от совокупных активов). Уровень процента определяется лучшими отраслевыми практиками и другими критериями. Для обеспечения последовательности и использования более репрезентативных финансовых данных можно взять более одного отчётного периода (например, 3 периода) и применить к этим данным горизонтальный и вертикальный анализ. Пример горизонтального и вертикального анализа приведен ниже:
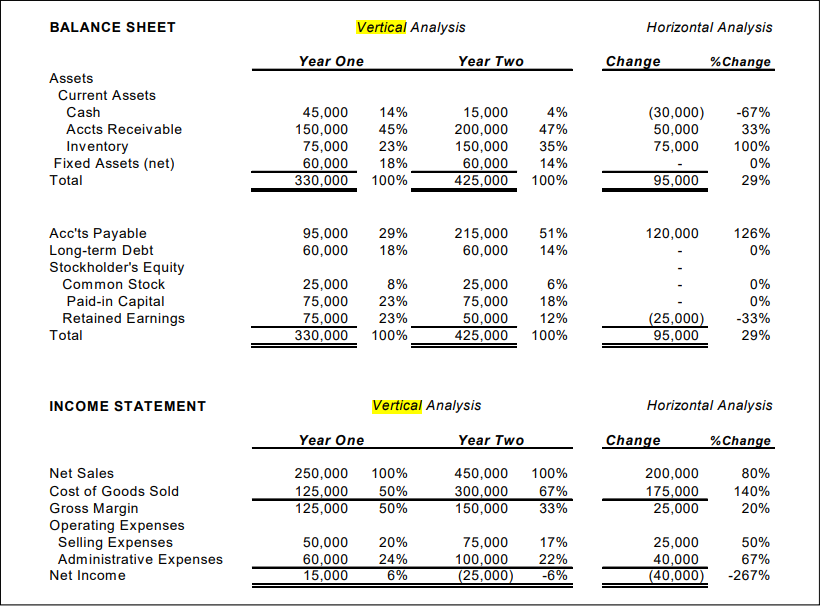
На основании уровня существенности необходимо выявить в результате горизонтального и вертикального анализа наиболее существенные и рискованные области отчётности.
Следующая задача — определить бизнес-процессы, которые непосредственно влияют на области отчётности.
Пример:
Денежные средства: казначейство, управление денежными средствами, процедуры работы с банковскими счётами.
Запасы: закупки, процедуры инвентаризации, процесс признания себестоимости.
В результате этих процедур будет получен анализ (например, в MS Excel), в котором большинство существенных областей отчётности будут связаны с основными процессами или подпроцессами.
Шаг 2: Определение структуры бизнес-процесса и его участников
Следующий шаг — определение ролей/сотрудников, задействованных в этих бизнес-процессах, которые могут дать краткое описание процесса, ответственных за него и/или предоставить формальные документы при их наличии.
Все компании имеют разный уровень формализации корпоративных и бизнес-процедур.
Компании с развитой системой контроля имеют следующий набор документов для каждого значимого бизнес-процесса: схема процесса (обычно в нотации BPMN), сопроводительные документы с описанием процесса, ответственные лица, потоки документов, матрицы внутреннего контроля, связанные со схемой.
Компании, которые только начинают или находятся в процессе внедрения внутреннего контроля (а эта группа значительно больше первой), не имеют или частично имеют формализованный контроль. Например, у них может быть организационная структура с названиями отделов и функций, краткое описание должности сотрудника (для целей HR) и отсутствует формальное описание самого процесса.
Подробнее о том, почему проект ICFR реализуется эффективнее и быстрее для «продвинутой» группы, я расскажу в следующей статье.
Шаг 3: Анализ бизнес-процесса и выявление рисков и соответствующих средств внутреннего контроля
Для каждого выбранного бизнес-процесса необходимо провести анализ и определить ситуацию с рисками и соответствующими средствами внутреннего контроля.
В отношении рисков необходимо определить и ответить на следующие вопросы:
В отношении средств контроля необходимо определить и ответить на следующие вопросы:
Обычно результат этого шага представляет собой матрицу внутреннего контроля с выявленными рисками и соответствующими средствами контроля «как есть».
Шаг 4: Тестирование выявленных средств внутреннего контроля
Этот шаг является наиболее сложным и требует значительных затрат времени и ресурсов. Необходимо провести качественное тестирование внутреннего контроля и сделать выводы по каждой значимой контрольной процедуре:
В рамках данной статьи мы не будем подробно рассматривать, как определить программу тестирования и как документировать результаты. Важно отметить, что в передовых компаниях с формализованными процедурами управления инцидентами это может быть эффективным источником информации об эффективности или слабости отдельных средств внутреннего контроля.
Типы выводов (примеры) по данному шагу могут выглядеть следующим образом:
Шаг 5: План улучшения внутреннего контроля
На основании результатов шага 4 руководство разрабатывает программу/план по улучшению контрольной среды, который обычно охватывает следующее:
Таким образом, это высокоуровневая структура проекта ICFR. В следующих статьях я подробно рассмотрю каждую часть данного проекта.